Offboarding pracownika IT: dostępy, dane i zwrot sprzętu
Offboarding pracownika IT krok po kroku: odbierz dostępy, zabezpiecz dane i rozlicz sprzęt. Sprawdź listę kontrolną dla małego działu IT i uniknij pominięć.
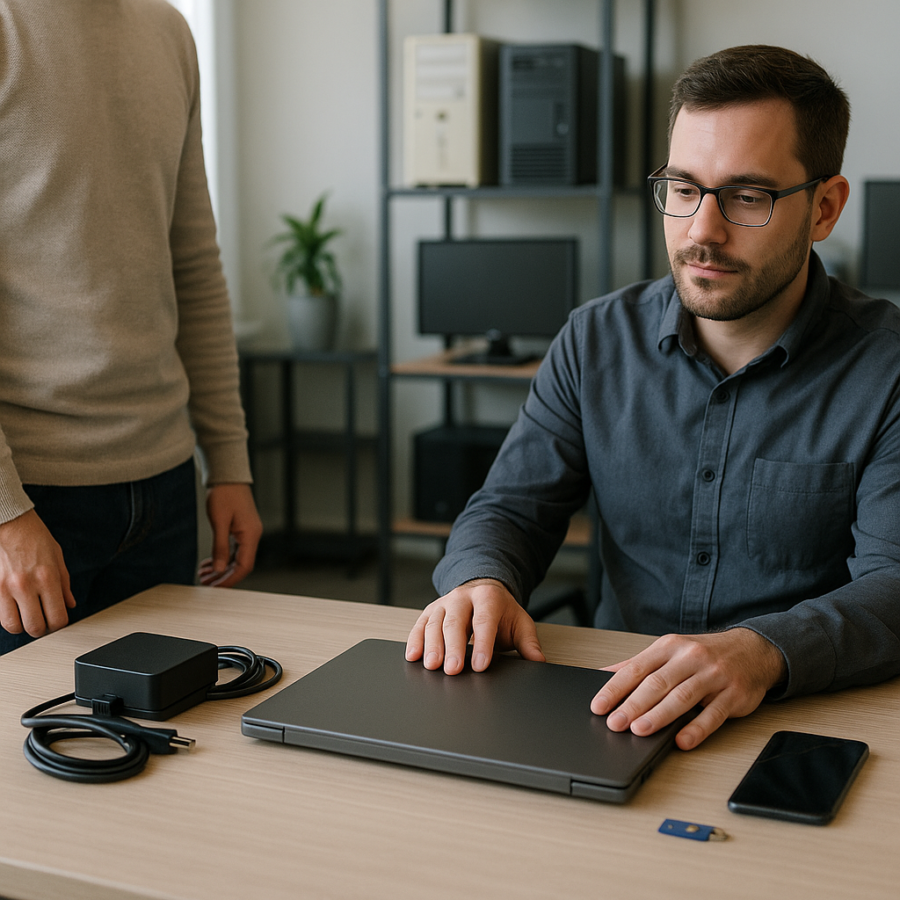
Pracownik kończy współpracę w piątek, ale dział IT dowiaduje się o tym w poniedziałek, kiedy kierownik prosi o przekazanie jego laptopa następnej osobie. Konto pocztowe nadal działa, telefon odbiera powiadomienia, a dostęp do aplikacji księgowej ma osobne hasło, którego nikt nie uwzględnił. W małym zespole informatycznym taki scenariusz nie musi wynikać z zaniedbania administratora. Częściej brakuje jednego miejsca zgłoszenia, ustalonego terminu odcięcia dostępu i osoby odpowiedzialnej za przekazanie danych. Problem narasta przy pracy hybrydowej: sprzęt pozostaje poza biurem, część usług działa w chmurze, a przełożony zakłada, że wyłączenie konta w domenie automatycznie zamyka wszystkie pozostałe możliwości logowania.
Offboarding pracownika w obszarze IT to kontrolowane odebranie uprawnień, zabezpieczenie firmowych informacji, rozliczenie urządzeń oraz potwierdzenie, że po odejściu nie pozostały aktywne drogi dostępu. Nie jest nim samo usunięcie konta ani podpisanie protokołu zwrotu laptopa. Ten poradnik pokazuje, jak uporządkować proces w wewnętrznym dziale liczącym od jednej do kilku osób, bez zakładania budżetu na rozbudowaną platformę zarządzania tożsamością. Dowiesz się, jakie informacje zebrać od kadr i kierownika, w jakiej kolejności blokować konta, co zrobić z pocztą i plikami oraz jak sprawdzić urządzenie wracające od pracownika zdalnego. Znajdziesz także zasady dokumentowania wyjątków, rozdzielenia odpowiedzialności i zamykania sprawy dopiero po wykonaniu kontroli, a nie po ostatnim kliknięciu w panelu administratora.
1. Kiedy rozpocząć offboarding i kto za niego odpowiada?
Zacznij od formalnego zgłoszenia, nie od informacji na korytarzu
Proces należy rozpocząć, gdy upoważniona osoba potwierdzi zakończenie współpracy i przekaże działowi IT termin wykonania działań. Informatyk nie powinien sam interpretować plotki o odejściu ani blokować konta na podstawie przypadkowej wiadomości od współpracownika. Zgłoszenie musi jednoznacznie wskazywać pracownika, jego przełożonego, ostatni dzień pracy oraz dokładną datę i godzinę odebrania dostępu. Te dwa ostatnie terminy nie zawsze są takie same, dlatego nie wystarczy wpis „umowa kończy się w piątek”. Potrzebne są również informacje o trybie pracy, posiadanych urządzeniach, osobie przejmującej obowiązki oraz właścicielu biznesowym danych. Powód zakończenia zatrudnienia zwykle nie jest działowi IT potrzebny do wykonania zadania.
W praktyce dobrze sprawdza się krótki formularz, dostępny dla kadr i upoważnionych kierowników, z ograniczoną widocznością treści. Jeżeli użytkownicy nadal zgłaszają sprawy przy ekspresie do kawy, informatyk może przyjąć informację, ale powinien poprosić o formalne potwierdzenie i zarejestrować zadanie. Pomocny będzie uzgodniony wzór zgłoszenia do IT z wymaganymi informacjami, uzupełniony o pola charakterystyczne dla odejścia pracownika. Nie zapisuj w tytule sprawy szczegółów kadrowych, które trafią do powiadomień widocznych dla szerszego grona. Dział IT potrzebuje wiarygodnej dyspozycji i harmonogramu, a nie kopii całej dokumentacji pracowniczej.
Rozdziel decyzje biznesowe od czynności administratora
Kadry potwierdzają zdarzenie i termin, przełożony wskazuje sposób przekazania obowiązków, a IT wykonuje oraz dokumentuje czynności techniczne. Właściciel aplikacji powinien potwierdzić odebranie uprawnień tam, gdzie informatyk nie ma odpowiednich uprawnień administracyjnych. Administracja biura odpowiada za klucze, karty wejściowe i inne elementy dostępu fizycznego, chyba że organizacja wyraźnie przypisała te zadania inaczej. Taki podział zapobiega sytuacji, w której administrator sam decyduje, komu udostępnić dawną skrzynkę albo jak długo przechowywać dokumenty. W małej firmie jedna osoba może pełnić kilka ról, ale decyzja i wykonanie nadal powinny być rozróżnione w dokumentacji sprawy oraz zatwierdzone przez właściwą osobę.
Przykładowo kierownik sprzedaży może wskazać, że dokumenty ofertowe przejmuje jego zastępca, ale nie oznacza to automatycznej zgody na pełny dostęp do całej poczty pracownika. Administrator powinien poprosić o określenie zakresu, celu i czasu dostępu oraz potwierdzenie zgodności z wewnętrznymi zasadami. Jeśli decyzja wymaga oceny ochrony danych lub prawa pracy, należy włączyć osobę odpowiedzialną za ten obszar. Praktyczna wskazówka jest prosta: przy każdej czynności wymagającej decyzji dopisz pole „kto zatwierdza”. Pozwala to uniknąć wielodniowego oczekiwania, gdy pracownik już odszedł, a informatyk otrzymuje sprzeczne polecenia od kadr, przełożonego i zarządu.
Przygotuj tryb planowy i tryb natychmiastowy
Planowy offboarding pozwala wcześniej sprawdzić konta, zebrać listę urządzeń, przekazać pliki i ustalić wysyłkę sprzętu. Odebranie uprawnień następuje wtedy w uzgodnionym momencie, bez niepotrzebnego przerywania pracy przed czasem. Tryb natychmiastowy wymaga przygotowania działań przed rozmową z pracownikiem oraz skoordynowania ich z upoważnioną osobą. Informację o terminie należy udostępniać wyłącznie osobom zaangażowanym w wykonanie procesu. Jeżeli występuje podejrzenie nadużycia, nie zaczynaj od kasowania kont i urządzeń: zachowanie dowodów oraz procedura reagowania na incydent mogą mieć pierwszeństwo. Samo odejście pracownika nie jest jednak podstawą do traktowania go jak sprawcy incydentu.
W jednoosobowym dziale IT największym ryzykiem bywa brak dostępności administratora w wyznaczonym terminie. Rozwiązaniem jest wcześniej przygotowane zastępstwo, udokumentowany zakres czynności i bezpieczna procedura dostępu administracyjnego, a nie współdzielenie hasła na komunikatorze. Okno wykonania warto uzgodnić tak, aby osoba podejmująca decyzję była osiągalna w razie wątpliwości. Nie obiecuj stałego czasu realizacji dla każdego przypadku: liczba aplikacji, rozproszone konta i praca zdalna zmieniają zakres zadania. Ustal natomiast czas potwierdzenia przyjęcia dyspozycji, moment rozpoczęcia blokad i sposób zgłoszenia przeszkody. Dzięki temu kierownik wie, czy ograniczenie dostępu faktycznie zostało wykonane, czy dopiero zaplanowane.
2. Jak odebrać dostępy i zakończyć aktywne sesje?
Najpierw ustal wszystkie miejsca, w których istnieje tożsamość pracownika
Odbieranie dostępów pracownikowi wymaga spisu kont, a nie tylko znajomości jego podstawowego loginu. Trzeba sprawdzić katalog firmowy, pocztę, VPN, aplikacje biznesowe, udziały plikowe, komunikatory, narzędzia zdalnego dostępu oraz portale zewnętrznych dostawców. Ważne są konta lokalne, konta gościnne w cudzych organizacjach i usługi kupione bez udziału IT. Punktem wyjścia mogą być grupy uprawnień, ewidencja licencji, historia zgłoszeń, firmowy menedżer haseł i informacje od przełożonego. Lista deklarowana przez odchodzącą osobę pomaga, ale nie zastępuje kontroli administracyjnej. Szczególnie łatwo przeoczyć usługę używaną raz na kwartał, w której odzyskiwanie hasła nadal prowadzi do służbowej skrzynki pracownika.
Wyobraź sobie pracownika marketingu, który loguje się do komputera kontem firmowym, ale platformą mailingową zarządza przez osobne konto z lokalnym hasłem. Blokada katalogu nie musi odebrać dostępu do tej platformy, nawet jeżeli adres logowania wygląda identycznie. Podobny problem dotyczy narzędzi do zdalnego dostępu, w których uprawnienie może wynikać z przypisania urządzenia, grupy albo wcześniej udzielonej autoryzacji. Przy każdej pozycji spisu zanotuj metodę logowania i administratora usługi. W praktyce najważniejsze pytanie brzmi: „Czy dostęp rzeczywiście zależy od głównego konta, czy tylko używa tego samego adresu e-mail?”. Od odpowiedzi zależy, czy potrzebna jest osobna blokada.
Blokada logowania, unieważnienie sesji i cofnięcie uprawnień to różne działania
W wyznaczonym terminie zablokuj logowanie do głównej tożsamości, unieważnij dostępne sesje i tokeny zgodnie z możliwościami dostawcy oraz odbierz dostęp do systemów niezależnych. Sam reset hasła nie gwarantuje zakończenia aktywnej pracy w każdej aplikacji. Niektóre usługi utrzymują własne sesje, a skuteczność cofnięcia tokenów zależy od mechanizmu uwierzytelniania i zachowania aplikacji. Trzeba też sprawdzić aktywne połączenia VPN, sesje zdalnego pulpitu, certyfikaty użytkownika oraz dostęp przez klucze i hasła aplikacyjne. Nie zakładaj, że pojedynczy przycisk w panelu obejmuje całą infrastrukturę. Kolejność szczegółowych operacji i sposób weryfikacji należy dopasować do dokumentacji używanych usług oraz ich konfiguracji.
W firmie z lokalnym katalogiem i usługami chmurowymi sprawdź, gdzie znajduje się źródło zarządzania kontem oraz jakie są zależności synchronizacji. Zmiana wykonana wyłącznie w jednej konsoli może nie zadziałać od razu albo zostać nadpisana przez konfigurację nadrzędną. Przy pilnym odejściu administrator powinien znać procedurę blokady dla obu środowisk i potwierdzić końcowy stan, zamiast czekać bez kontroli na synchronizację. Osobno zweryfikuj urządzenia pracujące poza siecią firmową: wcześniejsze logowanie i lokalnie zapisane dane mogą pozwalać na pracę offline. Odebranie dostępu do usług nie usuwa automatycznie dokumentów zapisanych na dysku ani nie zamienia zdalnego laptopa w urządzenie pozbawione danych.
Sprawdź uprawnienia uprzywilejowane i tajemnice współdzielone
Przy odejściu administratora, programisty lub osoby zarządzającej usługami trzeba rozszerzyć zakres o konta uprzywilejowane, klucze SSH, tokeny API, dostęp do repozytoriów i mechanizmy automatyzacji. Metody 2FA i urządzenia uwierzytelniające przypisane do konta również wymagają uporządkowania, ale samo ich usunięcie nie zastępuje blokady logowania. Jeżeli pracownik znał współdzielone hasło, należy je zmienić w sposób kontrolowany. Najpierw ustal, które usługi od niego zależą, aby nie zatrzymać kopii zapasowych, integracji albo zadania wykonywanego poza godzinami pracy. Konta techniczne nie powinny być powiązane z prywatnym telefonem ani indywidualną skrzynką osoby opuszczającej organizację.
Przykładem jest integracja raportowa uruchamiana przez osobisty token kierownika działu. Usunięcie tokenu odbierze dostęp, ale jednocześnie może zatrzymać proces potrzebny pozostałym pracownikom. Prawidłowe rozwiązanie polega na przeniesieniu zależności na zatwierdzoną tożsamość techniczną lub inny mechanizm wspierany przez dostawcę, a następnie unieważnieniu starego poświadczenia. Nie pozostawiaj konta byłego pracownika aktywnego „na wszelki wypadek”. Jeżeli zmiana wymaga dłuższej pracy, zapisz wyjątek z właścicielem ryzyka, ograniczeniami i terminem usunięcia zależności. W trakcie kontroli sprawdź również dane odzyskiwania kont oraz role administratorów w portalach domen, certyfikatów i usług chmurowych, gdzie zapomniane uprawnienie może mieć szczególnie duży wpływ.
3. Jak zabezpieczyć pocztę, pliki i ciągłość pracy?
Oddziel odebranie dostępu od usuwania danych
Zablokowanie możliwości logowania i usunięcie konta to dwa odrębne etapy. Pierwszy ogranicza dostęp, drugi może uruchomić usuwanie powiązanych zasobów, utratę przypisań lub zmianę dostępności danych. Dlatego przed usunięciem konta ustal, jakie informacje trzeba zachować, kto ma je przejąć i jak długo powinny być dostępne. Sprawdź dokumentację dostawcy dotyczącą skrzynki, przestrzeni plikowej, własności zasobów i licencji. Nie zakładaj, że każdy plik pozostanie dostępny po odebraniu abonamentu albo że kopia zapasowa obejmuje wszystkie aplikacje chmurowe. Zachowanie danych powinno wynikać z potrzeb biznesowych i zasad organizacji, a nie z obawy administratora przed skasowaniem czegokolwiek.
Typowa pułapka pojawia się wtedy, gdy po odejściu pracownika zarząd oczekuje natychmiastowego zwolnienia licencji, a kierownik dopiero później przypomina sobie o projektach zapisanych w osobistej przestrzeni chmurowej. Administrator powinien wcześniej sprawdzić warunki zachowania danych i wykonać wymagane przeniesienie lub zabezpieczenie. Sam eksport nie kończy zadania: trzeba potwierdzić, że upoważniona osoba potrafi otworzyć pliki, zachowano potrzebne informacje i ustalono miejsce dalszej pracy. Warto rozdzielić statusy „dostęp odebrany”, „dane przekazane” oraz „konto gotowe do usunięcia”. Dzięki temu oszczędność na licencji nie staje się przypadkowym powodem utraty dokumentów lub długiego odtwarzania ich z kopii.
Przekaż zasoby biznesowe, nie tożsamość byłego pracownika
Poczta, kalendarze, dokumenty, formularze i automatyzacje powinny mieć wskazanego właściciela biznesowego po odejściu dotychczasowego użytkownika. Nie należy przekazywać hasła do jego konta następcy ani pozwalać kilku osobom pracować pod dawną tożsamością. Takie rozwiązanie zaciera odpowiedzialność za działania i utrudnia późniejszą analizę zdarzeń. Zamiast tego zastosuj uprawnienia delegowane, przeniesienie własności albo inne mechanizmy oferowane przez konkretną usługę. W przypadku skrzynki pocztowej mogą być potrzebne odpowiedź automatyczna i udostępnienie określonych zasobów, ale ich zakres musi wynikać z zatwierdzonego celu. Bezterminowe przekierowanie całej korespondencji nie powinno być domyślnym sposobem zakończenia współpracy z pracownikiem.
W praktyce przejęcie obowiązków często blokuje nie pojedynczy dokument, lecz zasób zależny od właściciela: cykliczne spotkanie, formularz zamówień, pulpit raportowy albo współdzielony katalog. Kierownik może widzieć pliki, ale nie mieć prawa zmiany udostępniania czy zarządzania procesem. Dlatego przekazanie warto potwierdzić krótkim testem z osobą przejmującą zadania: otwarciem potrzebnego dokumentu, sprawdzeniem edycji i wykonaniem właściwej czynności biznesowej. Osobno skontroluj udostępnienia zewnętrzne i linki, które mogą nadal pozwalać na dostęp niezależnie od konta pracownika. Nie rozszerzaj uprawnień całego działu tylko dlatego, że szybciej rozwiązuje to problem. Udziel dostępu konkretnym osobom, do konkretnych zasobów i na uzgodniony czas.
Ustal zasady prywatności, retencji i zabezpieczenia dowodów
Dane w firmowej skrzynce mogą obejmować informacje dotyczące innych pracowników, kontrahentów i spraw osobistych. Dostęp do nich wymaga ostrożności, ograniczenia zakresu oraz przestrzegania zasad obowiązujących w organizacji. Z perspektywy RODO znaczenie mają między innymi cel przetwarzania, minimalizacja danych, ograniczenie dostępu i odpowiedni okres przechowywania. Nie istnieje jeden uniwersalny termin, po którym każdy dział IT powinien usuwać całą pocztę byłego pracownika. Właściwe zasady zależą od rodzaju danych, obowiązków organizacji i aktualnych przepisów, dlatego należy je potwierdzić z osobą odpowiedzialną za ochronę danych lub obsługę prawną. Administrator realizuje zatwierdzone reguły, a nie tworzy ich samodzielnie podczas offboardingu.
Jeżeli istnieje uzasadnione podejrzenie incydentu albo potrzeba zachowania materiału na potrzeby postępowania, standardowe czyszczenie sprzętu może być niewłaściwe. W takim przypadku trzeba uzgodnić zabezpieczenie danych, ograniczyć liczbę osób mających dostęp i dokumentować wykonywane czynności. Nie należy przeglądać całej zawartości laptopa tylko dlatego, że jest technicznie dostępna. Osobnym problemem są kopie zapasowe: zachowanie informacji w archiwum nie powinno przywracać aktywnego konta ani uprawnień przy późniejszym odtwarzaniu środowiska. Praktyczna wskazówka to zapisanie w procedurze odtwarzania obowiązku ponownego sprawdzenia kont osób, które odeszły. Pozwala to uniknąć sytuacji, w której poprawnie wykonany offboarding zostaje przypadkowo cofnięty po awarii systemu.
4. Jak przeprowadzić zwrot sprzętu po odejściu pracownika?
Rozlicz urządzenia według ewidencji i numerów identyfikacyjnych
Zwrot sprzętu po odejściu pracownika powinien obejmować porównanie faktycznie odebranych urządzeń z aktualną ewidencją. Sprawdź laptop, komputer stacjonarny, telefon, monitory, stację dokującą, zasilacze, nośniki danych i sprzęt przekazany do domu. Uwzględnij klucze sprzętowe używane do uwierzytelniania oraz inne akcesoria, jeśli były przypisane pracownikowi. Sam opis „laptop służbowy” jest za mało precyzyjny: potrzebny jest numer seryjny lub numer inwentarzowy oraz informacja o stanie urządzenia. W firmie ze sprzętem w mieszanym wieku łatwo pomylić egzemplarze tego samego modelu. Przed odbiorem warto sprawdzić, czy pracownik nie otrzymał urządzenia zastępczego podczas naprawy i czy poprzedni komputer został formalnie rozliczony.
Przykładowo ewidencja może wskazywać jeden monitor, podczas gdy pracownik korzysta z dwóch: drugi otrzymał od kierownika przy przejściu na pracę hybrydową, bez zgłoszenia do IT. To nie jest powód, aby protokół dopasowywać do niepełnego spisu. Trzeba odnotować stan faktyczny, wyjaśnić rozbieżność i poprawić przypisanie urządzeń. Przy odbiorze zapisz datę, osobę przekazującą, osobę odbierającą oraz zauważone uszkodzenia. Zdjęcia stanu urządzenia mogą być pomocne, jeśli wykonuje się je zgodnie z zasadami firmy i bez ujawniania danych z ekranu. Nie rozstrzygaj samodzielnie odpowiedzialności finansowej za brak lub uszkodzenie; rolą IT jest rzetelne ustalenie faktów.
Zaplanuj odbiór zdalny i uwzględnij urządzenia prywatne
Przy pracy zdalnej sposób zwrotu należy uzgodnić przed ostatnim dniem pracy. Określ adres odbioru, osobę kontaktową, sposób zabezpieczenia przesyłki oraz moment potwierdzenia zawartości. Nadanie paczki nie jest równoznaczne z przyjęciem wszystkich urządzeń do ewidencji. W dokumentacji rozdziel status „wysłano” od „odebrano i sprawdzono”. Ochrona danych podczas transportu powinna opierać się na wcześniejszym szyfrowaniu dysku i odpowiednim zabezpieczeniu urządzenia, nie na nadziei, że przesyłka nie zginie. Jeżeli sprzęt pozostaje poza kontrolą firmy, blokady kont wykonuje się zgodnie z harmonogramem, niezależnie od terminu dostawy. Nie utrzymuj aktywnego konta wyłącznie dlatego, że laptop ma dotrzeć za kilka dni.
Urządzenie prywatne używane do pracy wymaga innego postępowania niż firmowy laptop. Jeżeli organizacja korzysta z zatwierdzonego zarządzania aplikacjami lub wydzieloną przestrzenią służbową, można zastosować mechanizmy usuwania firmowych danych w przewidzianym zakresie. Nie zakładaj jednak prawa do zdalnego wyczyszczenia całego prywatnego telefonu. Zakres działania powinien wynikać z uzgodnionych zasad, konfiguracji i aktualnych wymagań prawnych. W przypadku urządzenia bez zarządzania IT może nie mieć technicznej możliwości potwierdzenia usunięcia wszystkich lokalnych kopii. Trzeba wtedy zapisać ograniczenie, zastosować dostępne środki i przekazać odpowiedzialnej osobie informację o ryzyku. Taki przypadek pokazuje, dlaczego reguły pracy na własnym sprzęcie należy ustalać przed jego dopuszczeniem.
Oddziel przyjęcie urządzenia od przygotowania go dla następnej osoby
Odebrany komputer nie powinien trafiać bezpośrednio na biurko następnego pracownika. Najpierw trzeba sprawdzić zgodność urządzenia z ewidencją, stan techniczny oraz potrzebę zachowania danych. Następnie należy wykonać zatwierdzone czyszczenie lub odtworzenie środowiska i ponownie przygotować sprzęt do użytkowania. Samo usunięcie profilu użytkownika może pozostawić pliki w innych lokalizacjach, dodatkowe konta lokalne, zapisane poświadczenia i niepożądane oprogramowanie. Metodę usunięcia danych dobiera się do rodzaju nośnika, jego stanu oraz dalszego przeznaczenia urządzenia. Przy sprzęcie wycofywanym z eksploatacji potrzebna jest procedura uwzględniająca również nośniki uszkodzone, których nie da się skutecznie obsłużyć standardowymi narzędziami.
Dobrym przykładem jest telefon firmowy, który fizycznie wrócił do biura, ale nadal pozostaje powiązany z kontem użytkownika i mechanizmem blokady aktywacji. Próba przekazania go kolejnej osobie kończy się wtedy opóźnieniem, mimo podpisanego protokołu. Warto wcześniej ustalić sposób usunięcia odpowiednich powiązań i sprawdzić możliwość ponownego wdrożenia urządzenia. Podobnie laptop powinien przejść kontrolę aktualizacji, ochrony punktu końcowego, szyfrowania i konfiguracji zarządzania. Dopiero po tych czynnościach zmień jego status na gotowy do wydania. Praktyczna zasada brzmi: „sprzęt odebrany” oznacza potwierdzenie posiadania urządzenia, natomiast „sprzęt gotowy” wymaga osobnego sprawdzenia technicznego i bezpieczeństwa.
5. Lista kontrolna offboardingu IT i potwierdzenie zakończenia
Zapisuj wynik czynności, a nie tylko zaznaczaj wykonanie
Lista kontrolna offboardingu IT powinna zawierać zadanie, wykonawcę, termin, wynik, potwierdzenie i ewentualny wyjątek. W części dotyczącej przygotowania sprawdzasz zatwierdzoną dyspozycję, godzinę blokady, listę kont, listę urządzeń oraz właścicieli danych. W części wykonawczej zapisujesz blokadę głównej tożsamości, działania dotyczące sesji, osobnych aplikacji, dostępu zdalnego i poświadczeń. Kolejna część obejmuje przekazanie danych, rozliczenie sprzętu oraz uporządkowanie licencji. Ostatnia służy kontroli i wskazaniu działań odroczonych. Pole „gotowe” nie wystarcza, jeśli nie wiadomo, do którego systemu odnosi się potwierdzenie. W przypadku braku uprawnienia administracyjnego zadanie powinno trafić do właściciela aplikacji, a nie zostać uznane za niewykonalne bez dalszej reakcji.
Taką ewidencję można prowadzić w chronionym arkuszu, formularzu lub papierowym protokole przechowywanym według zasad firmy. Przy niewielkiej liczbie odejść ważniejsza od narzędzia jest konsekwencja oraz dostępność procedury dla zastępcy. System zgłoszeń upraszcza jednak przypisywanie odpowiedzialności, rejestrowanie ustaleń i powiązanie sprawy z urządzeniami. Jeżeli dział już korzysta z ANANAS24 do organizacji pracy wewnętrznego IT, dokumentację zgłoszenia i inwentaryzację można wykorzystać jako punkty odniesienia podczas rozliczenia pracownika. Niezależnie od narzędzia ogranicz widoczność sprawy, nie dołączaj haseł ani tokenów i pilnuj, aby załączniki nie zawierały nadmiarowych danych kadrowych lub prywatnej korespondencji.
Zweryfikuj skuteczność blokad i odróżniaj zdarzenia od domysłów
Weryfikacja nie polega na poproszeniu pracownika o hasło i zalogowaniu się w jego imieniu. Sprawdź administracyjny stan kont, przypisane role, aktywne sesje w zakresie udostępnianym przez usługę oraz rejestry zdarzeń. Potwierdź, że działania objęły także aplikacje z osobnym uwierzytelnianiem i dostęp zdalny. W środowisku hybrydowym uwzględnij synchronizację oraz czas, w którym dana usługa egzekwuje zmianę. Jeżeli narzędzie nie pozwala natychmiast zakończyć każdej sesji, zapisz to ograniczenie i zastosuj dostępne środki ograniczające ryzyko. W małym zespole warto poprosić drugą osobę o sprawdzenie najważniejszych pozycji. Gdy administrator pracuje sam, powinien wykonać oddzielny przegląd kontrolny według tej samej zapisanej procedury.
Logi pomagają ocenić, czy po terminie blokady pojawiło się udane uwierzytelnienie, ale wymagają interpretacji. Nieudana próba logowania może pochodzić z telefonu, który nadal próbuje synchronizować pocztę, i sama w sobie nie dowodzi celowego działania. Z kolei zdarzenie zakończone powodzeniem wymaga sprawdzenia czasu, źródła, aplikacji oraz rodzaju sesji. Jeżeli dane są rozproszone po kilku konsolach, warto uporządkować centralne zbieranie logów w małej firmie, zaczynając od najważniejszych usług. Zakres i okres przechowywania logów należy ustalić zgodnie z potrzebami bezpieczeństwa, zasadami ochrony danych i aktualnymi wymaganiami, a nie przez bezterminowe gromadzenie wszystkiego, co udostępnia system.
Zamykaj proces na podstawie kryteriów i rozliczaj wyjątki
Sprawę można uznać za zakończoną, gdy wymagane dostępy zostały odebrane, dane mają ustalonego właściciela, sprzęt został rozliczony, a kontrola nie wykazała niezaadresowanych braków. Nie oznacza to, że każdy zasób musi być już usunięty: archiwum lub skrzynka mogą pozostawać zachowane na zatwierdzonych zasadach. Odroczone czynności powinny jednak mieć osobne terminy i odpowiedzialnych wykonawców. Nierozliczony laptop, oczekująca rotacja hasła czy brak potwierdzenia od właściciela aplikacji nie mogą zniknąć w komentarzu pod zamkniętym zadaniem. Jeżeli organizacja akceptuje pozostawienie ryzyka, decyzję musi podjąć upoważniona osoba znająca jego zakres, a nie administrator, który chce uporządkować kolejkę zgłoszeń.
Po zakończeniu offboardingu wyślij zwięzłe potwierdzenie do uprawnionych odbiorców: kiedy odebrano dostęp, co przekazano, jaki jest status urządzeń i czy pozostały działania terminowe. Nie dołączaj pełnych logów ani listy wszystkich mechanizmów bezpieczeństwa, jeśli nie są potrzebne odbiorcy. Następnie sprawdź, czego zabrakło na początku procesu. Odkryte konto poza ewidencją powinno trafić do dokumentacji aplikacji, brakujący monitor do spisu sprzętu, a integracja oparta na prywatnej tożsamości do planu poprawy konfiguracji. W ten sposób każde odejście pracownika poprawia przygotowanie do następnego. Dla kierownika IT to także rzeczowy argument budżetowy: można wskazać konkretną zależność lub lukę, zamiast ogólnie prosić o „lepsze bezpieczeństwo”.
FAQ — najczęstsze pytania o offboarding pracownika IT
Czy zmiana hasła wystarczy, żeby odebrać pracownikowi dostęp?
Nie. Zmiana hasła jest pojedynczą czynnością i nie gwarantuje zakończenia wszystkich aktywnych sesji ani odebrania dostępu do usług z osobnym uwierzytelnianiem. Pracownik może mieć otwartą aplikację, aktywne połączenie zdalne, token API lub konto lokalne niezależne od firmowego katalogu. Właściwy proces obejmuje blokadę logowania, działania dotyczące sesji i tokenów zgodnie z dokumentacją dostawcy oraz kontrolę pozostałych kont i uprawnień. Trzeba również pamiętać o plikach zapisanych lokalnie: blokada usług nie usuwa kopii z dysku. Administrator powinien zatem potwierdzić stan każdego istotnego systemu, a nie utożsamiać powodzenia zmiany hasła z zakończeniem offboardingu. W środowisku hybrydowym dodatkowego sprawdzenia wymagają zależności synchronizacji i sposób egzekwowania zmian przez poszczególne aplikacje.
Kiedy zablokować konto: ostatniego dnia pracy czy po zwrocie laptopa?
Konto należy zablokować w terminie zatwierdzonym przez upoważnioną osobę, niezależnie od fizycznego zwrotu laptopa. Termin powinien obejmować konkretną datę i godzinę, ponieważ sam zapis o ostatnim dniu zatrudnienia nie określa momentu zakończenia pracy w systemach. Przy planowym odejściu pracownik może wcześniej przekazać dokumenty i zadania, a blokada następuje po zakończeniu uzgodnionych czynności. Przy trybie natychmiastowym harmonogram trzeba skoordynować z osobami prowadzącymi proces kadrowy. Przesyłka kurierska może dotrzeć później i nie powinna być powodem utrzymywania dostępu. Jeżeli organizacja potrzebuje wyjątkowego dostępu po standardowym terminie, wymaga on formalnej decyzji, określonego zakresu oraz terminu wygaśnięcia, a nie nieformalnego pozostawienia dawnego konta aktywnego bez nadzoru.
Czy przełożony może otrzymać całą skrzynkę byłego pracownika?
Nie należy traktować pełnego dostępu do skrzynki jako automatycznego uprawnienia wynikającego z bycia przełożonym. Najpierw trzeba określić cel biznesowy, potrzebny zakres informacji, czas dostępu i sposób jego zatwierdzenia. Zasady muszą uwzględniać ochronę danych, przyjęte regulaminy oraz aktualne wymagania prawne; w razie wątpliwości potrzebna jest konsultacja z osobą odpowiedzialną za ochronę danych lub obsługę prawną. Dział IT powinien zastosować właściwy mechanizm delegowania albo przekazania wybranych zasobów, zamiast przekazywać hasło do konta. W części przypadków wystarczą konkretne dokumenty i informacja o nowym kontakcie dla korespondentów. Jeżeli przyznano dostęp czasowy, zapisz termin jego przeglądu lub odebrania, aby rozwiązanie przejściowe nie zostało bez uzasadnienia na stałe.
Co zrobić, gdy pracownik nie oddał sprzętu w terminie?
Najpierw potwierdź, jakie urządzenia pozostają nierozliczone, czy wysyłka została uzgodniona i czy istnieje dowód nadania. Zapisz stan faktyczny w sprawie oraz przekaż go osobie odpowiedzialnej za dalsze działania organizacyjne. Dział IT powinien niezależnie wykonać zatwierdzone blokady kont i ocenić ryzyko związane z danymi na urządzeniu. Jeżeli sprzęt jest zarządzany, sprawdź dostępne funkcje blokady lub usuwania danych, ich ograniczenia oraz konieczność zachowania materiału na potrzeby ewentualnego postępowania. Nie uruchamiaj kasowania wyłącznie z powodu opóźnionej przesyłki. Polecenie zdalne może zostać wykonane dopiero po połączeniu urządzenia z usługą, dlatego jego wysłanie nie jest dowodem skutecznego wyczyszczenia. Kwestie odpowiedzialności pracownika i dochodzenia zwrotu należy pozostawić właściwym osobom w organizacji.
Jak przeprowadzić offboarding, kiedy w firmie jest tylko jeden informatyk?
Najważniejsze jest ograniczenie zależności od pamięci jednej osoby. Przygotuj stały formularz zgłoszenia, aktualizowaną listę aplikacji, ewidencję urządzeń oraz procedurę z polami na termin, zatwierdzenie i potwierdzenie wykonania. Uzgodnij z kadrami minimalny zakres informacji i sposób obsługi sytuacji pilnych. Potrzebny jest również bezpieczny plan zastępstwa na wypadek urlopu lub nieobecności, z uprawnieniami przyznawanymi zgodnie z zasadami organizacji. Nie próbuj zastępować braków procesowych udostępnianiem własnego konta administratora. Czynności kontrolne wykonuj jako osobny etap, a wyjątki przekazuj do decyzji właściciela ryzyka. Narzędzie może przypominać o zadaniach, lecz bez wskazania właścicieli aplikacji i danych nie rozstrzygnie, co wolno usunąć, komu przekazać dokumenty i kiedy zakończyć dostęp.
Podsumowanie: offboarding kończy się sprawdzeniem, nie blokadą jednego konta
Dobry offboarding pracownika IT zaczyna się od wiarygodnej informacji i uzgodnionego terminu, a kończy potwierdzeniem, że dostęp został odebrany, dane mają właściciela, a urządzenia są rozliczone. Pomiędzy tymi punktami trzeba uwzględnić osobne konta w aplikacjach, aktywne sesje, poświadczenia współdzielone, zasoby chmurowe i lokalne kopie dokumentów. Największą poprawę w małym dziale daje zazwyczaj nie nowe narzędzie, lecz jasny podział odpowiedzialności: kadry potwierdzają odejście, przełożony określa potrzeby biznesowe, właściciele aplikacji rozliczają swoje systemy, a IT wykonuje i weryfikuje czynności techniczne. Dzięki temu administrator nie musi jednocześnie zgadywać terminu blokady, interpretować zasad przechowywania poczty i ustalać, kto dostał dodatkowy monitor do pracy w domu.
Jeżeli obecnie nie masz uporządkowanej procedury, zacznij od jednego formularza oraz listy kontrolnej obejmującej konta, dane, sprzęt i potwierdzenie wykonania. Przy najbliższym odejściu zapisuj nie tylko wykonane operacje, ale również napotkane zależności i brakujące informacje. Następnie popraw ewidencję oraz dokumentację tam, gdzie proces ujawnił luki. Nie usuwaj kont pochopnie, nie przekazuj haseł następcom i nie zamykaj nierozliczonych wyjątków bez właściciela oraz terminu. Zarządowi przedstawiaj fakty: jaki dostęp odebrano, co zabezpieczono i jakie ryzyko pozostało. Taki sposób pracy pozwala zachować kontrolę nawet przy niewielkim zespole, mieszanym środowisku i presji bieżących zgłoszeń. Offboarding staje się wtedy powtarzalnym procesem operacyjnym, a nie akcją ratunkową uruchamianą po odejściu pracownika.
Źródła
- Microsoft Learn: usuwanie byłego pracownika z usług Microsoft 365. Dokumentacja opisuje działania dotyczące dostępu, poczty, danych i konta użytkownika. Przed wykonaniem zmian należy sprawdzić wymagania oraz skutki właściwe dla konfiguracji organizacji.
- Microsoft Learn: cofanie dostępu użytkownika w Microsoft Entra. Materiał wyjaśnia zagadnienia sesji, tokenów i ograniczania dostępu. Pomaga odróżnić zmianę stanu konta od skutecznego zakończenia dostępu w poszczególnych aplikacjach.
- Urząd Ochrony Danych Osobowych. Oficjalne materiały urzędu stanowią punkt odniesienia przy ustalaniu zasad dostępu do danych i ich przechowywania. Szczegóły procedury należy potwierdzić z aktualnymi przepisami i osobą odpowiedzialną za ochronę danych.
- CERT Polska. Oficjalne poradniki i komunikaty zespołu pomagają w organizacji bezpieczeństwa oraz reagowania na incydenty. Przy podejrzeniu naruszenia należy stosować właściwą procedurę incydentową zamiast bezrefleksyjnego kasowania danych podczas offboardingu.
Pasjonat IT - wie wszystko o sprawach związanych z obsługą informatyczną. Prywatnie lubi chodzić po górach i czytać książki (o IT oczywiście).